EVE-NG: VMware VMnet ile Lab Ağı Köprüleme
Contents
EVE-NG sanal lab ortamındaki cihazlar ile VMware Workstation üzerindeki bağımsız bir sanal makineyi (örneğin Kali Linux veya bir saldırı/yönetim sunucusu) doğrudan haberleştirmek için VMware’ın izole sanal ağlarından faydalanılır.
Bu çalışmada, VMware Workstation üzerinde özel bir Host-only ağı (VMnet5) oluşturularak EVE-NG içerisindeki Cloud7 arayüzü ile köprülenecek (bridge); böylece VMware sanal makinesi ile EVE-NG içerisindeki FortiGate ve VPC düğümleri aynı Katman 2/3 yayın etki alanına (broadcast domain) dahil edilecektir.
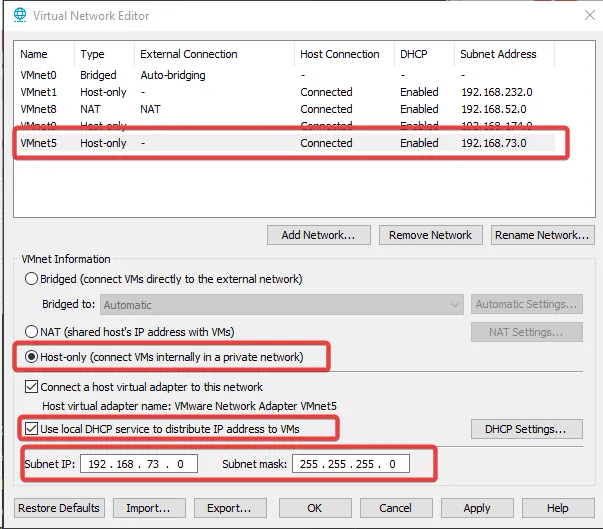
1. VMware Üzerinde VMnet5 Host-Only Ağının Oluşturulması
İlk adımda VMware Workstation Virtual Network Editor aracı açılarak yalnızca ana makine ve sanal makineler arasında izole kalacak bir VMnet5 ağı tanımlanır:
- Ağ Türü: Host-only (İnternet çıkışı kapalı, yerel izole ağ)
- Alt Ağ IP:
192.168.73.0/24 - DHCP: Etkin (Sanal makinelere otomatik IP dağıtımı için)
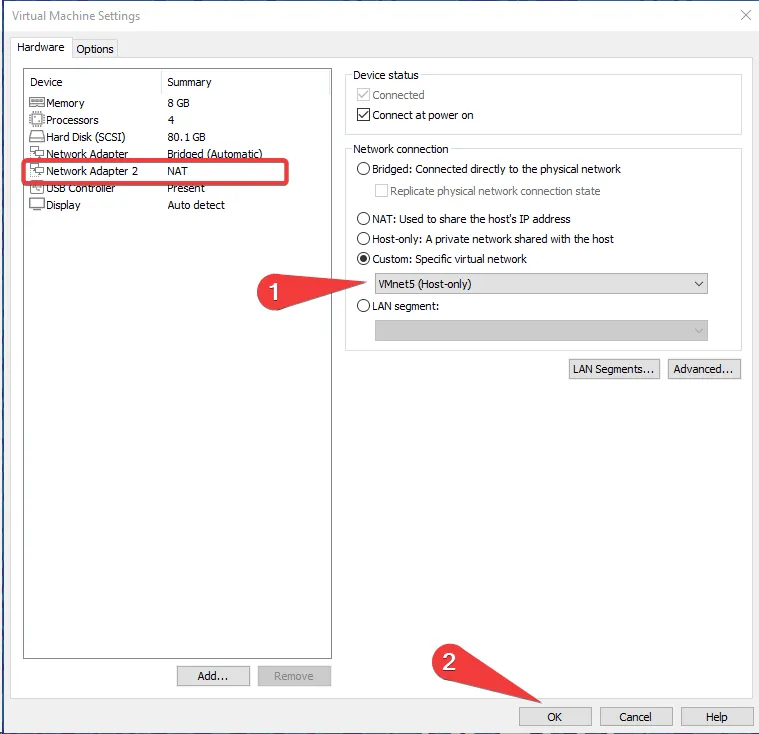
2. İstemci Sanal Makinesine VMnet5 Adaptörü Eklenmesi
Lab ortamına bağlanacak olan istemci sanal makinesine (bu senaryoda Kali Linux) ikinci bir ağ adaptörü eklenir ve Custom: Specific virtual network seçeneğinden VMnet5 (Host-only) atanır.
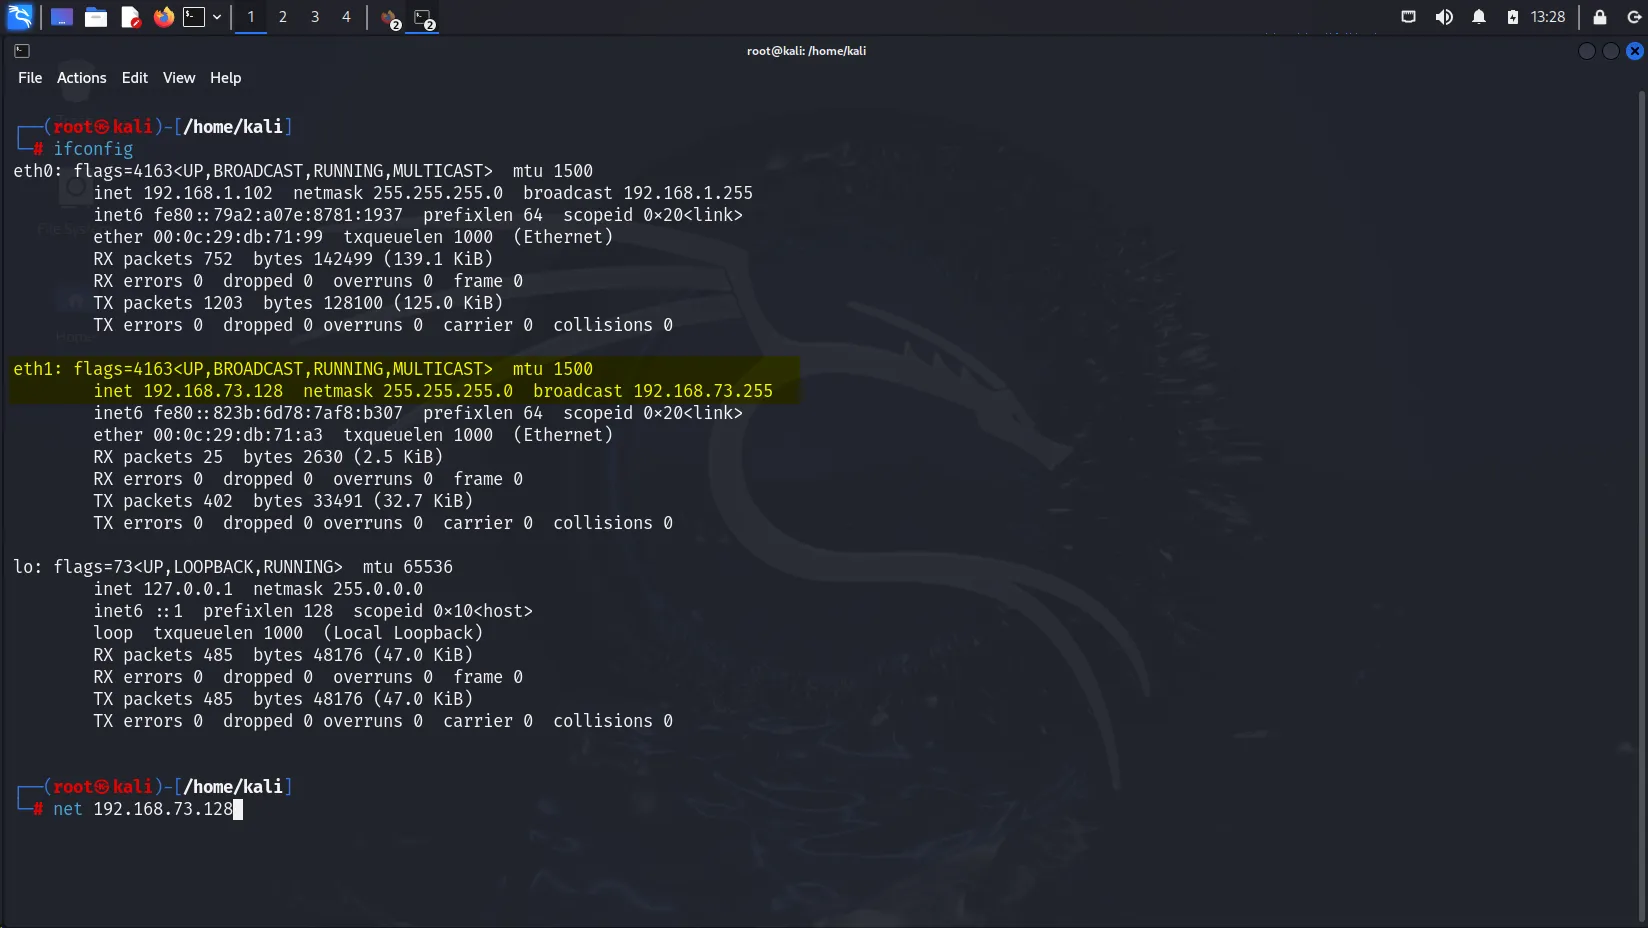
İstemci işletim sistemi başlatıldığında arayüzün DHCP üzerinden yapılandırıldığı doğrulanır:
ifconfig eth1Arayüzün VMnet5 DHCP havuzundan 192.168.73.128 IP adresini aldığı görülür.
3. EVE-NG Sanal Makinesine VMnet5 Adaptörünün Tanımlanması
Aynı ağ bağlantısını EVE-NG sunucusuna kazandırmak için EVE-NG sanal makinesinin ayarlarına da VMnet5 ağında çalışan yeni bir ağ adaptörü eklenir.
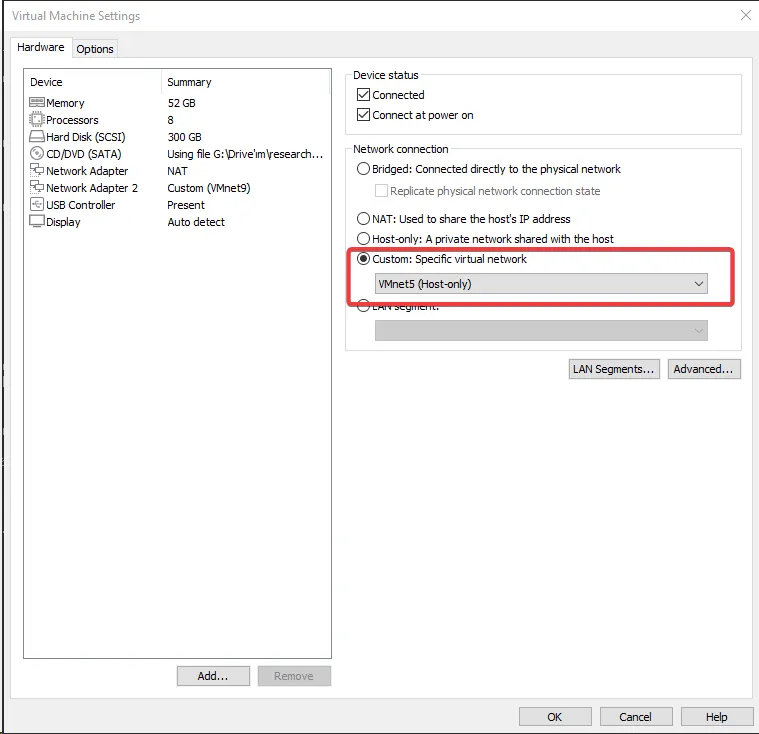
Eklenen adaptörün VMware tarafından atanan MAC adresi (örneğin 00:0C:29:A0:37:98) gelişmiş ayarlardan kontrol edilir. Bu MAC adresi, Linux kabuğunda arayüz eşleştirmesi yaparken gerekecektir.
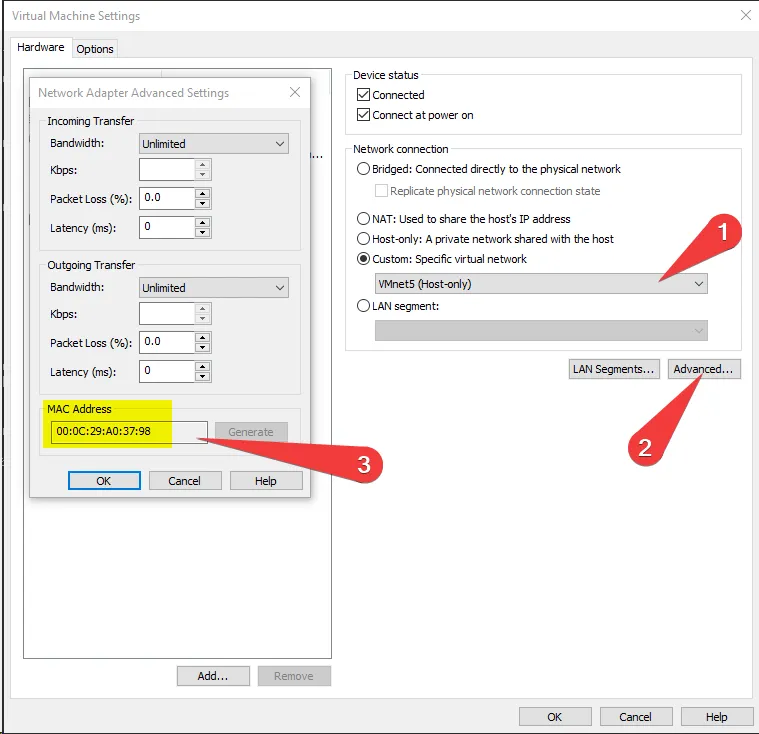
4. EVE-NG İçerisinde Ağ Köprüsünün (Bridge) Yapılandırılması
EVE-NG sunucusuna SSH veya konsol ile erişilir. Not alınan MAC adresi filtrelenerek yeni eklenen arayüzün işletim sistemindeki adı tespit edilir:
ip link show | grep -B 1 -i 00:0C:29:A0:37:98Çıktıda 00:0c:29:a0:37:98 MAC adresine sahip arayüzün eth1 olduğu saptanır.
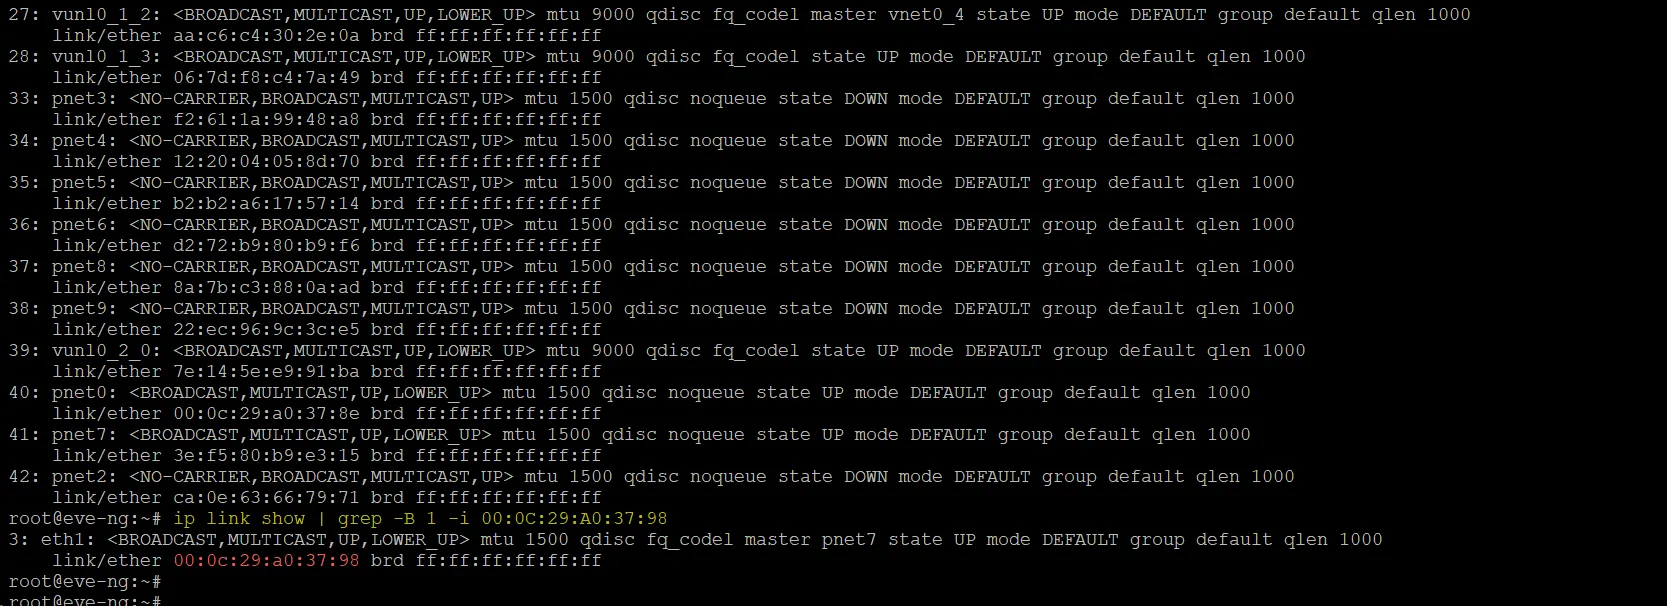
EVE-NG’de harici ağları lab içine aktaran Cloud arayüzleri, arkaplanda Linux bridge (pnet) aygıtlarına karşılık gelir. Örneğin Cloud7 arayüzü pnet7 köprüsünü kullanır.
Yeni arayüzü (eth1) pnet7 ile eşleştirmek için /etc/network/interfaces dosyası düzenlenir:
iface eth1 inet manual

auto pnet7
iface pnet7 inet manual
    bridge_ports eth1
    bridge_stp off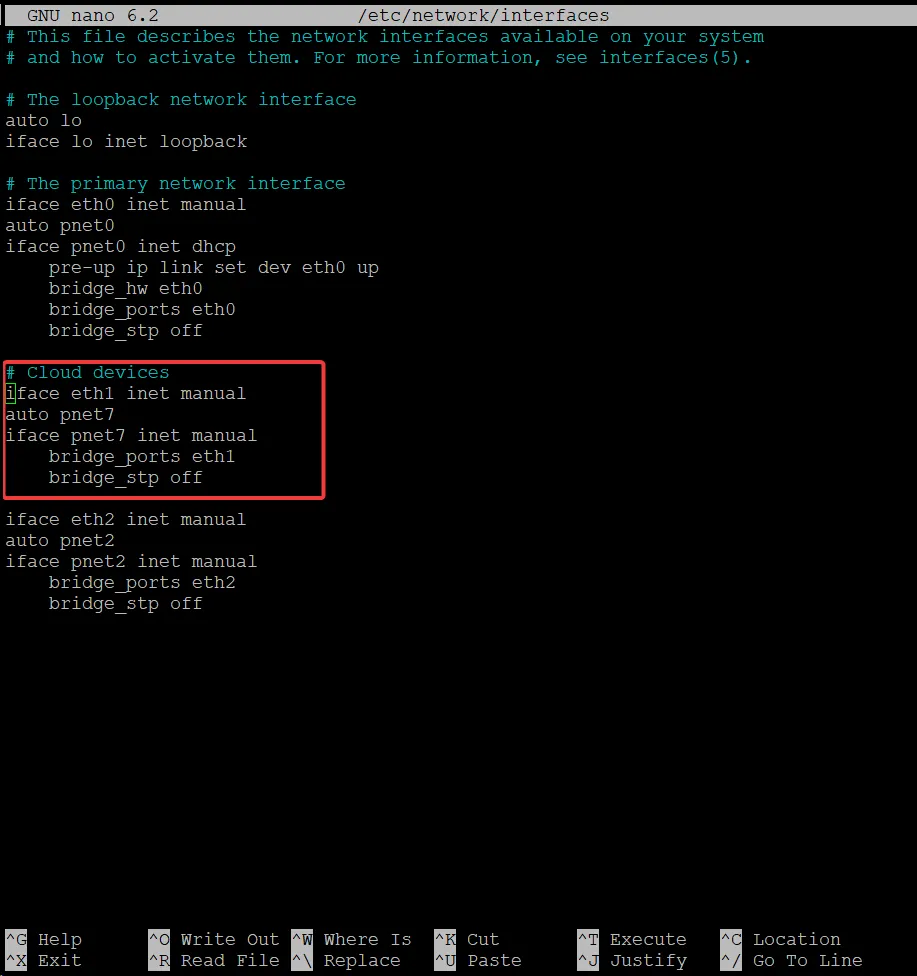
Yapılandırmanın geçerli olması için ağ servisi yeniden başlatılır:
service networking restartBu adımla birlikte veri yolu aşağıdaki mantıksal düzende tamamlanmış olur:
Kali Linux (VMnet5) <---> eth1 (VMware Arayüzü) <---> pnet7 (Linux Bridge) <---> Cloud7 (EVE-NG Düğümü)5. Lab İçi Bağlantı ve Test
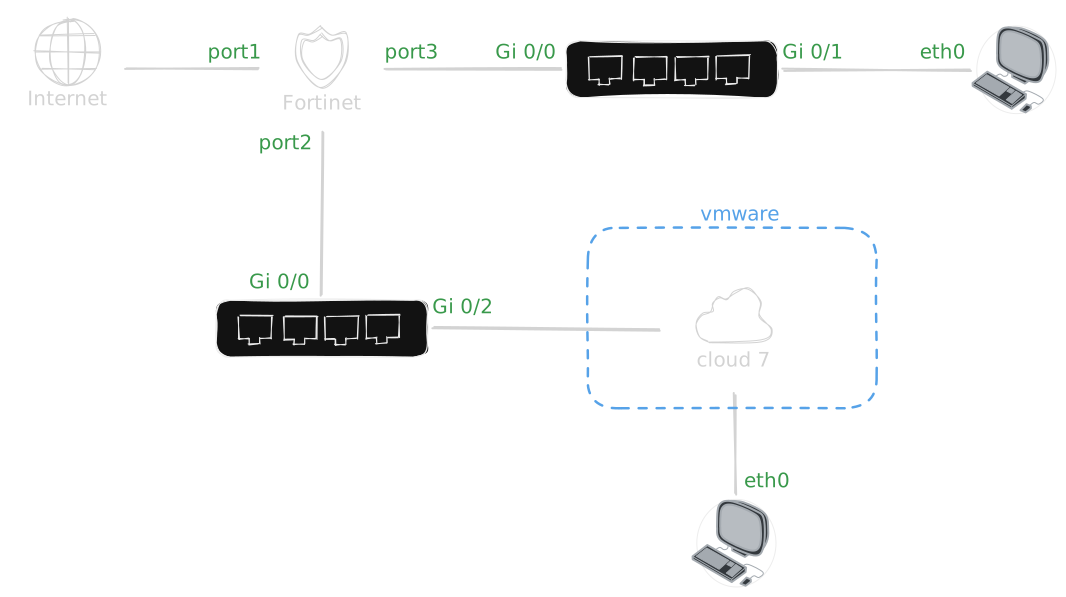
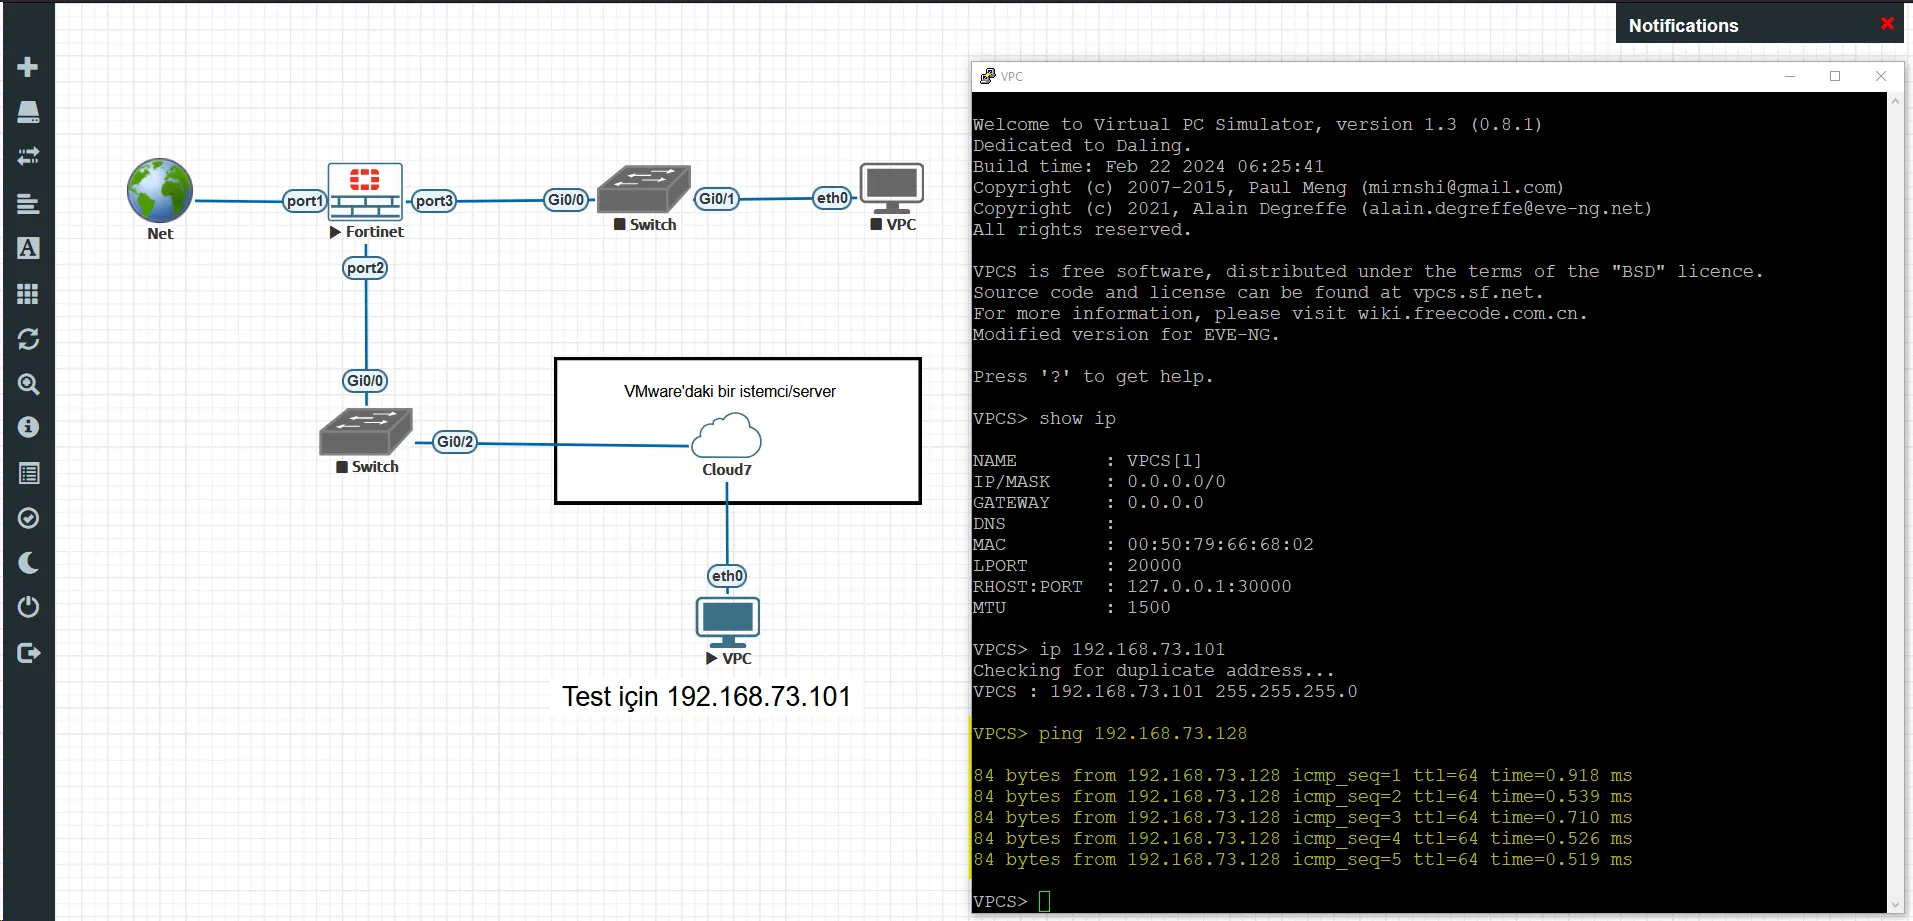
EVE-NG web arayüzünde lab topolojisi açılır. Topolojiye bir Cloud düğümü eklenerek türü Cloud7 olarak belirlenir ve FortiGate cihazının port2 arayüzüne bağlanır. Lab içerisindeki test VPC düğümüne statik olarak 192.168.73.101 IP adresi tanımlanır.
VPC üzerinden VMware tarafındaki Kali Linux istemcisine (192.168.73.128) ping testi gönderilir:
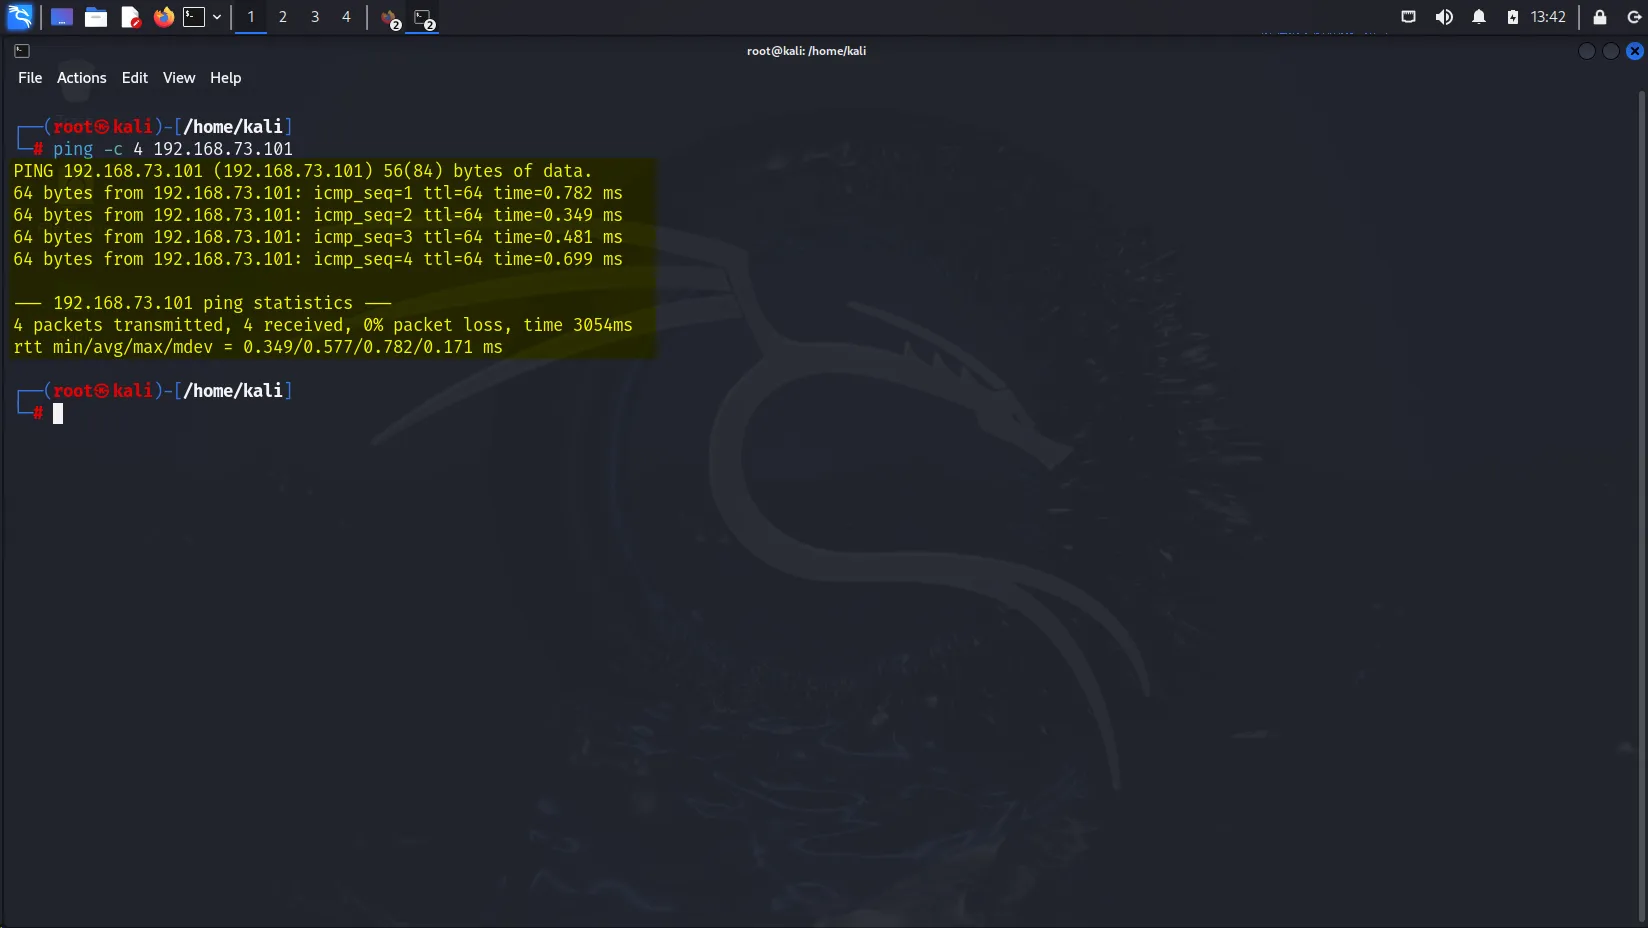
Aynı şekilde Kali Linux üzerinden FortiGate ve VPC hedef alınarak çift yönlü erişim doğrulanır:
ping -c 4 192.168.73.101Paket kaybı olmadan tüm paketlerin ulaştığı doğrulanır.
Bu mimari sayesinde VMware üzerinde çalışan sızma testi araçları, güvenlik tarayıcıları ve analiz yazılımları, EVE-NG içindeki karmaşık topolojilere sanki aynı fiziksel anahtara (switch) bağlıymış gibi doğrudan erişebilir.