Splunk Universal Forwarder: Windows 10 Log Toplama
Contents
Windows uç noktalarından güvenlik telemetrisi toplamak, SIEM ve tespit mühendisliği çalışmalarının ilk adımıdır. Bu laboratuvar çalışmasında, sanal bir Windows 10 istemcisindeki olay günlüklerini (Application, Security, System) merkezi Splunk Enterprise sunucusuna aktarmak üzere Splunk Universal Forwarder ve Splunk_TA_windows (Splunk Add-on for Microsoft Windows) eklentisinin yapılandırma adımlarını ele alıyoruz.
İndirme bağlantıları:
1. Splunk Enterprise Dinleme Portunun Açılması (Port 9997)
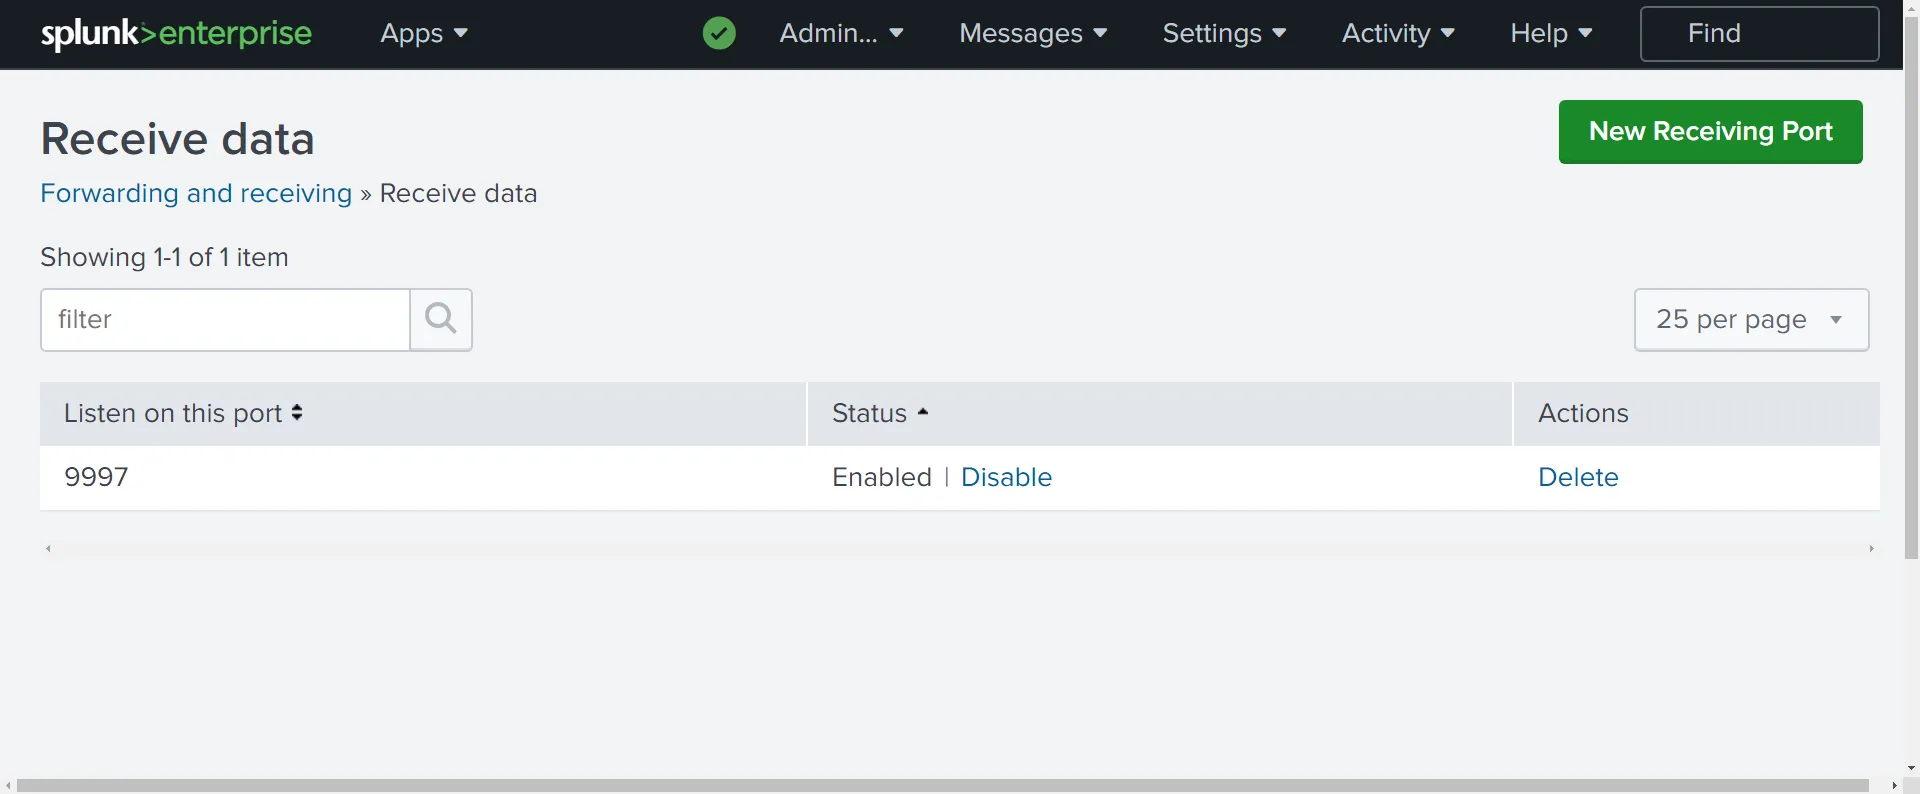
Splunk Enterprise üzerinde Forwarder makinelerinden gelecek telemetri akışını karşılamak için varsayılan 9997 TCP portunu dinlemeye açıyoruz:
- Settings > Forwarding and receiving menüsüne gidin.
- Receive data > Configure receiving seçeneğine tıklayın.
- New Receiving Port alanına
9997girip kaydedin.
2. Splunk Add-on for Microsoft Windows (Splunk_TA_windows)
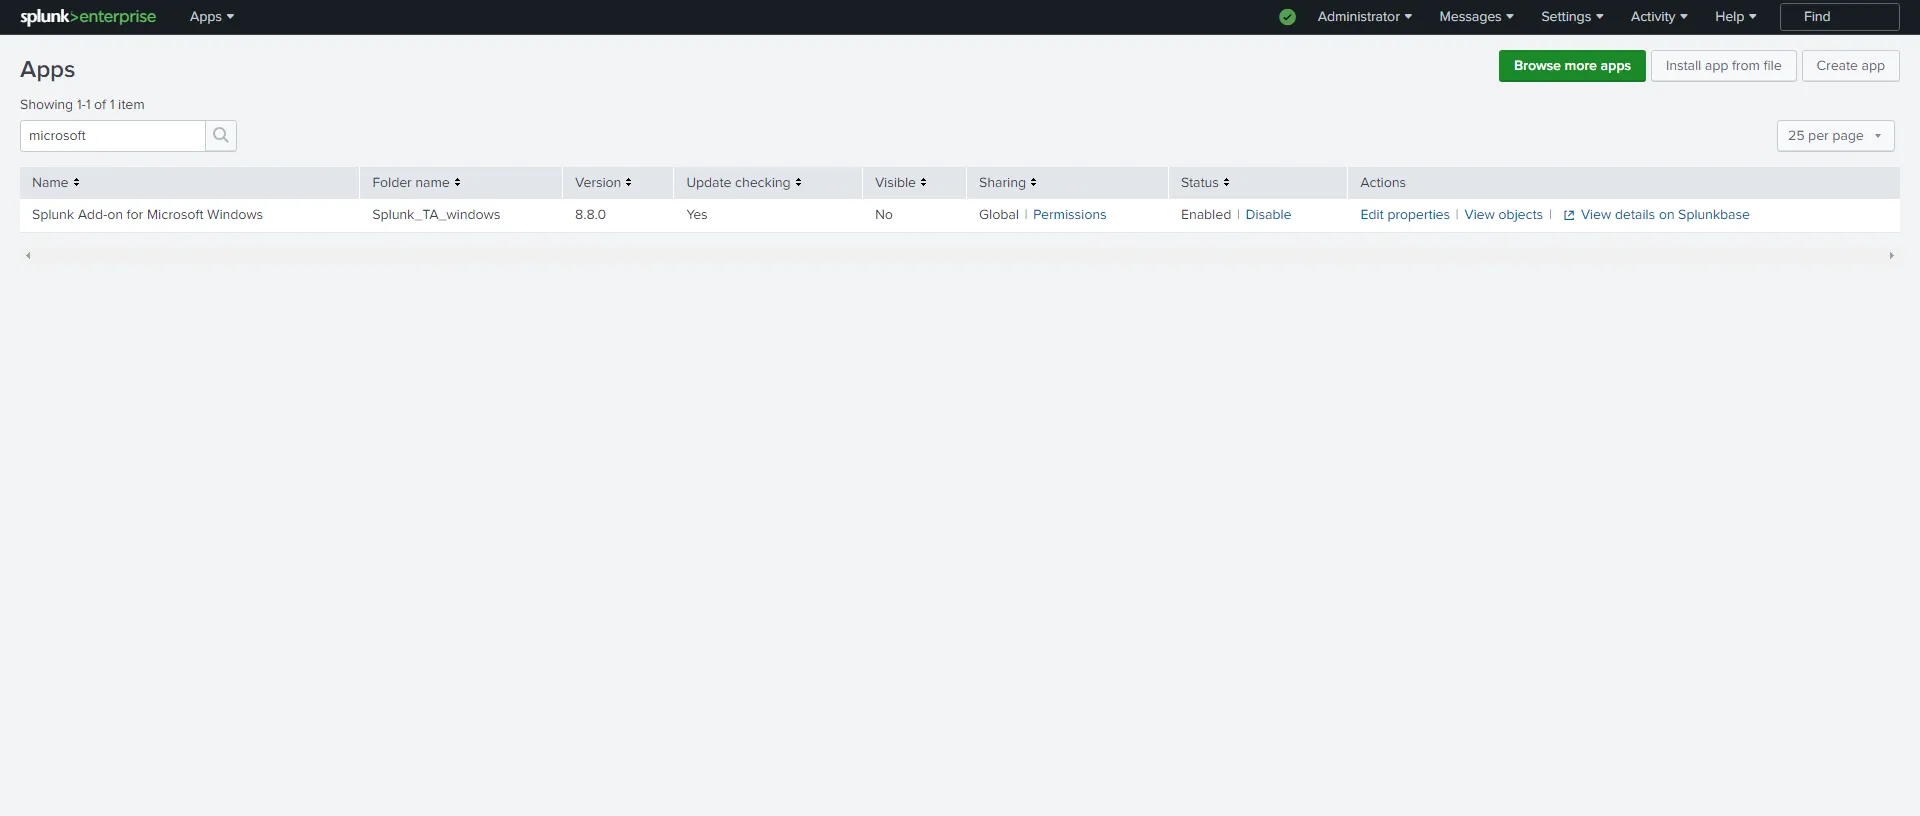
Windows olay günlüklerinin ham metin olarak kalmaması, CIM (Common Information Model) uyumlu alanlara (EventCode, Process_Name, User vb.) ayrıştırılması ve zenginleştirilmesi için Splunk_TA_windows eklentisi kullanılır. Eklenti hem Splunk Enterprise (Search Head/Indexer) hem de Universal Forwarder tarafında konumlandırılır.
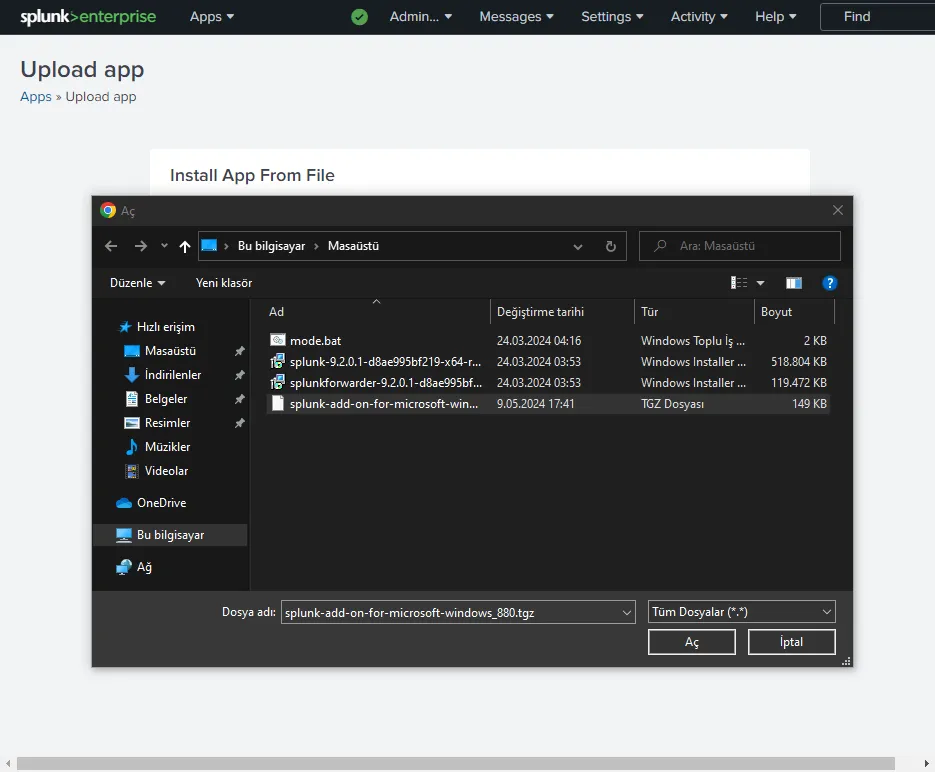
- Splunk Web arayüzünde Manage Apps > Install app from file yolunu izleyin.
- Splunkbase üzerinden indirilen
splunk-add-on-for-microsoft-windows_880.tgzpaketini yükleyin:
3. Windows 10 Uç Noktasına Universal Forwarder Kurulumu
Windows 10 istemcisinde Universal Forwarder MSI paketi çalıştırılır:
- Kurulum sihirbazında yerel yönetim için bir
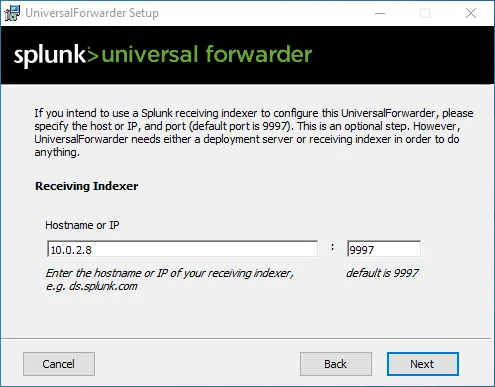
adminkullanıcı hesabı ve parola tanımlanır. - Receiving Indexer adımında Splunk Enterprise sunucusunun IP adresi (
10.0.2.8) ve dinleme portu (9997) girilir:
4. inputs.conf ile Telemetri Kanallarının Yapılandırılması
Splunk_TA_windows arşivi uç noktada C:\Program Files\SplunkUniversalForwarder\etc\apps dizinine çıkarılır.
Splunk konfigürasyon hiyerarşisinde default dizinindeki ayarlar güncellemeler sırasında üzerine yazılabildiğinden, tüm özel yapılandırmalar her zaman local dizininde tanımlanmalıdır:
- Şablon kaynak:
C:\Program Files\SplunkUniversalForwarder\etc\apps\Splunk_TA_windows\default\inputs.conf - Çalışma hedefi:
C:\Program Files\SplunkUniversalForwarder\etc\apps\Splunk_TA_windows\local\inputs.conf
local\inputs.conf dosyası oluşturularak Application, Security ve System log kanalları için disabled = 0 tanımlanır:
[WinEventLog://Application]
checkpointInterval = 5
current_only = 0
disabled = 0
start_from = oldest

[WinEventLog://Security]
checkpointInterval = 5
current_only = 0
disabled = 0
start_from = oldest

[WinEventLog://System]
checkpointInterval = 5
current_only = 0
disabled = 0
start_from = oldest
Yapılandırmanın devreye girmesi için Windows Hizmetler konsolundan veya PowerShell üzerinden SplunkForwarder servisi yeniden başlatılır:
Restart-Service SplunkForwarder5. Doğrulama ve SPL Sorguları
Splunk Web konsolunda Search & Reporting arayüzüne gidilerek Windows 10 ajanından gelen telemetri doğrulanır.
Uç noktadan veri akışını ve sourcetype dağılımını kontrol etmek için:
index=* host=*
| stats count by host, sourcetype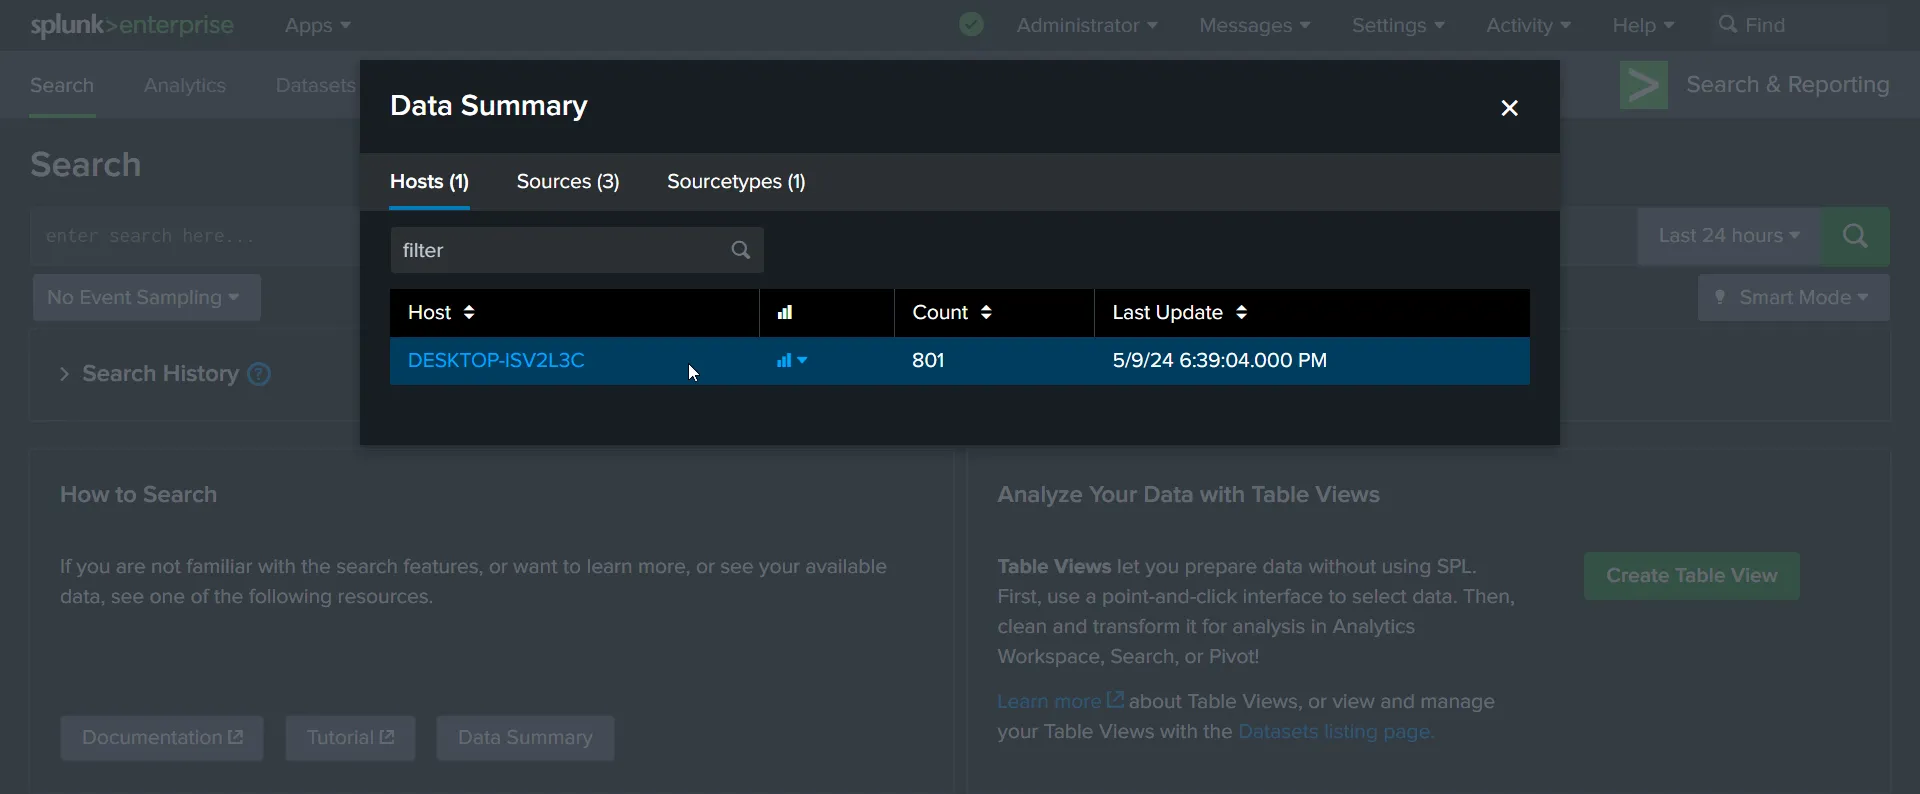
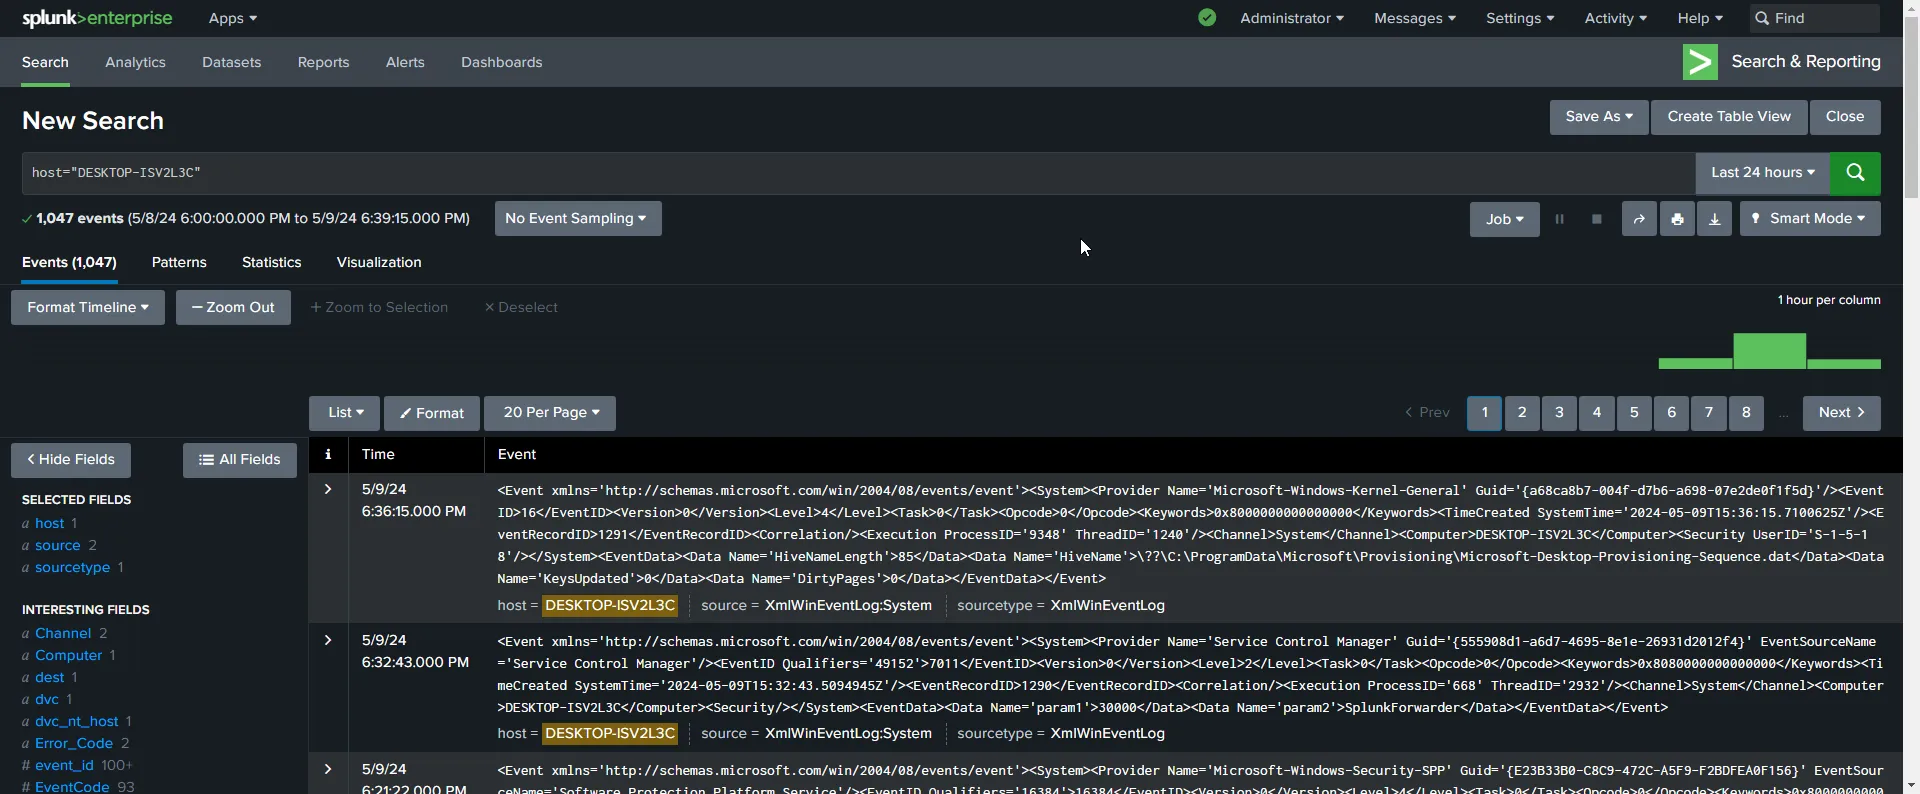
Yapılandırma sonucunda Windows 10 istemcisinin işletim sistemi ve güvenlik telemetrisi merkezi SIEM ortamına kesintisiz aktarılmaya başlamıştır.